セキュリティ · 日本語
2026 資安大会参訪記:展示会場から見えた Cybersecurity 業界の実像
2026 資安大会を参訪し、Zero Trust、AI SOC、医療資安、OT、クラウド、ガバナンスなどの展示から Cybersecurity 業界の実像を考え直した記録。
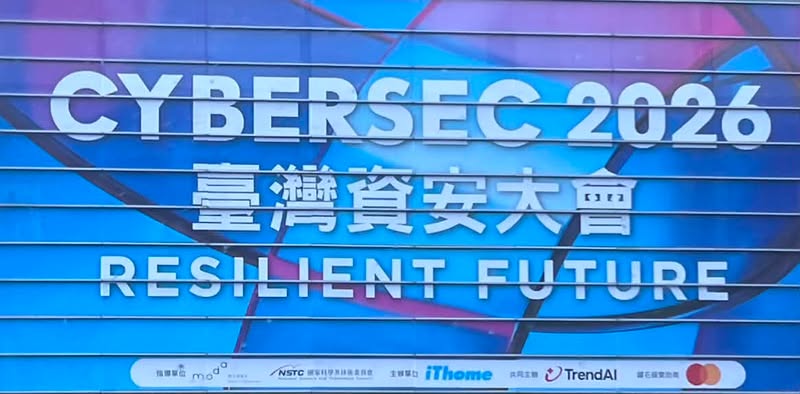
2026 資安大会参訪記:展示会場から見えた Cybersecurity 業界の実像。今回 2026 資安大会に参加し、三日間かけて展示会場を観察し、セッションを聞き、さまざまなベンダーが提示する資安ソリューションを見て回った。
2026 資安大会参訪記:展示会場から見えた Cybersecurity 業界の実像
今回 2026 資安大会に参加し、三日間かけて展示会場を観察し、セッションを聞き、さまざまなベンダーが提示する資安ソリューションを見て回った。
自分にとって、これは単なる参訪活動ではなかった。「Cybersecurity 業界は結局どんな問題を解決しようとしているのか」を考え直す機会だった。
以前の自分が想像していた資安は、CTF、ペネトレーションテスト、脆弱性利用、Web 攻防といった、比較的技術寄りの内容に偏っていたかもしれない。
しかし会場全体を歩いてみると、実際の資安業界はとても広いのだと分かった。人材教育、企業治理、クラウド保護、AI Security、OT Security、医療、車載、通信、量子資安まで、すでに資安の重要な場面になっている。
1. Zero Trust Architecture:誰も安全だと前提しない
今回の展示では、多くのベンダーが Zero Trust Architecture を強調していた。
Zero Trust の核心は次の考え方だ。
ユーザーが社内ネットワークにいるからといって、その人をそのまま信頼しない。
すべてのアクセスは、検証、認可、監視を通る必要がある。
これによって、自分は現代の資安が外部攻撃を firewall で止めるだけではないのだと改めて理解した。攻撃者がすでに内部にいる可能性を前提にし、すべてのアカウント、デバイス、システム、データアクセスを確認しなければならない。
Zero Trust は学校、企業、実験室環境と組み合わせて考えるのに向いていると思う。現在の攻撃の多くは正面から突破するのではなく、アカウント、フィッシングメール、権限濫用、内部デバイスを起点に広がるからだ。
2. Social Engineering 演練と人員資安:人は今も最重要の防線
今回、Social Engineering 演練や従業員の資安意識に関する内容も多く見た。
Social Engineering は単に「人をだます」ことではない。人の信頼、習慣、不注意を利用して技術的防御を迂回するものだ。たとえば:
- フィッシングメール
- 偽ログインページ
- 悪意ある添付ファイル
- 上司やベンダーのなりすまし
- メッセージアプリでリンクのクリックを誘導する手口
このことから、資安は機器やシステムだけの問題ではなく、教育と行動管理の問題でもあると分かった。
企業が高価な資安設備を購入しても、利用者に安全意識がなければ、一通の Email や一つの偽サイトが重大な資安事件につながる可能性がある。
だから今後の資安教育は、もっと日常生活に近い形にすべきだと思う。規則を教えるだけではなく、攻撃者が人の心理をどう利用するのかを本当に理解してもらう必要がある。
3. ROS ドローン・ロボット資安:ロボットにも Cybersecurity が必要
今回、自分は ROS、ドローン、ロボット関連の資安テーマに特に注目した。
ロボットシステムは通常、次のような要素を組み合わせている。
- センサー
- カメラ
- LiDAR
- 無線通信
- 制御システム
- Edge computing デバイス
- ROS / ROS2 architecture
これらのシステムが適切に保護されていなければ、攻撃者にデータを傍受されたり、制御コマンドを改ざんされたり、ロボットの動作に影響を与えられたりする可能性がある。
このことから、未来の Cybersecurity は Web サイトやサーバーだけに存在するものではなく、ロボット、自動化設備、スマート工場、無人載具にも入っていくのだと感じた。
特に ROS のようなオープンなロボットフレームワークを実環境に置く場合、通信安全、権限管理、ノード検証、異常行動検知を考える必要がある。
この方向は、資安とロボットを組み合わせた発展性のあるテーマにもなり得ると思った。
4. Large Language Model Guardrails:AI 時代の新しい攻防問題
今回の展示では、Large Language Model の guardrails も人気のテーマだった。
現在、多くの企業が AI アシスタント、客服チャットボット、文書分析システム、社内知識ベース Q&A システムを導入し始めている。
しかし AI が資料を読み、回答を生成できる以上、新しい安全問題も発生する。たとえば:
- Prompt Injection
- 内部資料への越権アクセス
- 機密情報漏えい
- AI による誤った助言
- 利用者がモデルの制限を回避させようとする行為
- 会社ポリシーに合わないモデル応答
したがって AI guardrails の目的は、AI に変なことを言わせないだけではない。AI が企業資料を使うとき、機密を漏らさず、権限に違反せず、悪意ある prompt に操られないようにすることが重要だ。
これは今後の資安において非常に重要な方向になると思う。AI は企業内部の新しい入口のようになっていくからだ。
以前の攻撃者は Web サイト、API、アカウントを攻撃していた。今後は AI アシスタントも攻撃対象になり得る。
5. Cloud Security、API Security、Secrets Management
今回、Cloud Security と API Security に関する展示も多く見た。
現代の企業は大量のクラウドサービスを使っている。データは自社の機房だけに置かれるのではなく、複数のクラウドプラットフォーム、SaaS、API システムに分散している。
つまり資安防護も、それに合わせて変わらなければならない。
自分が重要だと感じた方向はいくつかある。
- クラウドアカウントの権限管理
- API アクセス検証
- Key と Token の管理
- 機密資料保護
- クラウド環境設定の確認
- 異常アクセス検知
その中でも「Secrets Management」は非常に重要だと思った。多くの資安事件は、システムが直接突破されたからではなく、API Key、Token、憑証、パスワードが GitHub、設定ファイル、公開サーバーなど誤った場所に置かれることで起きるからだ。
これは、自分が今後 Web サイト、バックエンド、AI API、クラウドデプロイを作るとき、機能が動くかだけではなく、Key、権限、ログ保存についても考えなければならないという提醒になった。
6. ファイルアクセス軌跡監査とユーザー行動監視
会場には、データアクセス記録、ファイル軌跡監査、ユーザー行動監視に関するソリューションも多かった。
この種の技術の重点は次の問いにある。
データが閲覧、コピー、ダウンロード、共有、異常アクセスされたとき、システムは証拠を残し、すぐに発見できるのか。
これは企業にとって非常に重要だ。多くの情報漏えいは一瞬で起きるのではなく、長時間かけて少しずつ蓄積する。
誰が、いつ、どのデバイスで、どのファイルにアクセスしたかを記録できれば、事件後に原因を追跡でき、異常行動が出た時点で事前に警告することもできる。
これによって、Blue Team defense は攻撃パケットを見るだけではなく、ユーザー行動、データの流れ、アクセスパターンも見る必要があるのだと理解した。
7. プリンター資安:見落とされやすい企業の入口
以前の自分はプリンター資安にあまり注目していなかった。しかし今回の展示で、プリンターも企業資安の一部なのだと分かった。
企業のプリンターは通常、社内ネットワークに接続されている。スキャン、印刷、FAX、Email 送信、一時ファイル保存、アカウントログイン機能を持つこともある。
プリンターが更新されていない、権限が設定されていない、通信が暗号化されていない場合、攻撃者が社内ネットワークへ入ったり、文書を取得したりする入口になり得る。
資安はコンピューターとサーバーだけを守るものではない。ネットワークにつながるすべての設備を守る必要がある。
ネットワークにつながり、データを保存し、データを送信できる設備は、すべて攻撃面になり得る。
8. Medical Cybersecurity:資安は人の安全に直接影響する
Medical Cybersecurity は、今回自分が強く感じたテーマの一つだった。
医療現場には多くのシステムと機器がある。たとえば:
- 医療情報システム
- 電子カルテシステム
- 医療画像システム
- Medical IoT
- 生命監視機器
- 病院内部ネットワーク
- 看護・行政システム
これらのシステムが攻撃を受けると、データ漏えいだけでは済まない。医療フローや患者の安全に影響する可能性がある。
このことから、医療資安は一般企業の資安とは違うのだと意識した。データを守るだけではなく、医療サービスが正常に運用できるかを守るものでもある。
将来自分が医療資安のテーマを作るなら、「Edge device anomaly detection」、「医療 AI モデル安全」、「医療機器アクセス制御」などから切り込めるかもしれない。
9. 通信安全、防護、SSL 証明書
通信安全は、会場の中でも基礎的だが重要な領域だった。
Web サイト、API、企業システム、クラウドサービス、内部プラットフォームのどれであっても、データを送る必要があるなら、次のことを考えなければならない。
- 暗号化通信
- SSL / TLS 証明書
- 証明書 lifecycle management
- Man-in-the-middle attack 防護
- 内外部通信検証
- 通信ログ監査
SSL 証明書は、Web サイト上の小さな鍵マークに見えるかもしれない。しかし実際には、通信が暗号化されているか、サーバーの身元が信頼できるか、利用者データを安全に送れるかを示している。
これも、自分が今後 Web サイトをデプロイするとき、画面がきれいかどうかだけではなく、HTTPS、証明書更新、安全設定にも注意しなければならないという提醒になった。
10. Security Governance:技術の外側にある管理能力
今回、Security Governance に関する内容も多く見た。
Security Governance は CTF のように明確な問題と答えがあるものではない。むしろ次の問いに答えるものに近い。
- 会社は資安ポリシーをどう定めるべきか。
- 事件が起きたとき誰が責任を負うのか。
- どの資料を保護する必要があるのか。
- 権限をどう分級するのか。
- リスクをどう評価するのか。
- 資安予算をどう配分するのか。
- 監査と法規要求にどう対応するのか。
これによって、本当の資安は攻撃と防御だけではないのだと理解した。制度、プロセス、責任分担、長期的な管理も含まれる。
企業がツールだけを持ち、governance を持たない場合、多くの製品を買っても使い方が分からない状態になりやすい。
だから Security Governance は、技術を現実に落とし込むための鍵なのだと思う。
11. AI SOC と自律型資安防護:Blue Team はさらに自動化されている
今回、AI SOC と自律型資安防護の展示を見て、Blue Team が新しい段階に入っていると感じた。
従来の SOC は、多くの人手を使ってアラートを見て、事件を分析し、脅威の来源を判断する必要があった。
しかし今は攻撃数も情報量も多すぎて、人だけですべてを処理するのは難しい。そのため AI SOC は次のような支援に使われ始めている。
- アラートの自動整理
- 事件の深刻度判断
- 複数システムの記録の関連付け
- Threat Hunting の支援
- 事件報告の生成
- 対応提案の提示
これは学生にとって学ぶ価値のある方向だと思う。未来の Blue Team は log を見るだけではなく、AI、SIEM、EDR、NDR、SOAR などのツールを使い、全体的な防御を進める必要があるからだ。
12. AI 主動 Digital Forensics
Digital Forensics も今回印象に残ったテーマだった。
従来の Digital Forensics は、事件が起きた後に証拠を集め、記録を分析し、攻撃経路を復元することが多い。
AI 主動 Digital Forensics の概念は、事件が進行している最中に重要な証拠を自動的に収集し、防御側が何が起きているのかをより早く理解できるようにするものだ。
これは Incident Response にとって重要だ。攻撃の痕跡は、すぐ保存しなければ後で上書きされたり削除されたりする可能性があるからだ。
未来の資安は「攻撃を検知する」だけではなく、「証拠を保存する」、「事件を復元する」、「意思決定を支援する」ことも必要になると思う。
13. OT Security、NOC、Critical Infrastructure
OT Security も今回の展示の重要なテーマだった。
OT は一般的な IT とは違う。工場、電力、交通、水資源、製造業、自動制御システムにより近い。
これらのシステムに問題が起きると、単に Web サイトが使えないだけではなく、現実世界の運用に影響する可能性がある。
NOC 関連の概念も見た。NOC は Network Operations Center に近く、ネットワークの安定性、トラフィック状態、サービス可用性を監視する。
一方で SOC は、Security event monitoring と threat analysis により重点を置く。
これによって、未来の資安人材は単一領域だけを理解していればよいわけではないのだと分かった。IT、OT、ネットワーク、システム、安全運用の関係を理解する必要があるのかもしれない。
14. Email Security と攻撃入口
Email Security も会場で非常に重要な領域だった。
多くの攻撃は Email から始まる。たとえば:
- フィッシングメール
- 悪意ある添付ファイル
- 偽通知
- 偽請求書
- 偽ログインページ
- Business Email Compromise
Email は伝統的なツールだが、今でも攻撃者がよく使う入口の一つだと感じた。
だから企業はメールフィルタリングシステムだけでなく、従業員教育、通報フロー、演練机制も持つ必要がある。
15. Vehicle Security:車は移動するコンピューターになっている
Vehicle Security も未来感のあるテーマだった。
現在の車は、ますます大きなコンピューターのようになっている。センサー、通信モジュール、車載ネットワーク、エンターテインメントシステム、制御システム、クラウド接続を持っている。
車がよりスマートになるほど、攻撃面も増える。
Vehicle Security は車内データを守るだけではない。走行安全にも関わる可能性がある。
これによって、未来の Cybersecurity は仮想空間の攻防だけでなく、現実世界にさらに近づいていくのだと感じた。
16. Quantum Security:未来の暗号学的課題に早めに備える
Quantum Security は、今回の展示の中でも比較的先端的なテーマだった。
量子コンピューターはまだ全面的に普及していないが、伝統的な暗号学に影響を与える可能性がある。
そのため、多くの組織が Post-Quantum Cryptography や量子安全通信について議論し始め、量子計算能力が成熟する前に新しい安全架構を準備しようとしている。
Cybersecurity は未来を先に考える必要がある分野なのだと感じた。
攻撃が起きてから補修するだけではなく、将来起こり得るリスクを予測しなければならない。
17. この三日間で得た最大の収穫
三日間見て回って、自分の最大の収穫はこれだった。
Cybersecurity は単一技術ではなく、デジタル社会の運用を守る一つのシステムだ。
そこには攻撃、防御、governance、教育、監視、forensics、cloud、AI、医療、industrial control、robotics、vehicle security、communication security が含まれる。
以前の自分は、資安を「CTF ができるか」、「Kali が使えるか」、「脆弱性を見つけられるか」と考えがちだった。
しかし今回の参訪で、本当の資安業界が必要としているのは攻撃能力だけではなく、場域、システム、プロセス、人を理解する力でもあるのだと分かった。
18. 自分の今後の方向への影響
今回の資安大会を通じて、自分が今後進みたい方向は単純な Web 資安だけではないと、よりはっきりした。自分が今取り組んでいるテーマと資安を結びつけたい。たとえば:
- Medical Cybersecurity
- AI Security
- Robot Security
- ROS / unmanned system security
- Blue Team defense
- AI SOC
- OT Security
- Digital Forensics
- Cloud and API Security
これらの方向は、将来のプロジェクト、研究、競技作品へ発展させられると思う。
特に「AI + 資安」、「医療 + 資安」、「ロボット + 資安」の三つは、自分にとって非常に魅力的だ。
単なる技術展示ではなく、現実世界の安全問題を解決できる可能性があるからだ。
結び
今回の 2026 資安大会は、Cybersecurity 業界の広さを見せてくれた。同時に、自分が今後努力できる方向もよりはっきりさせてくれた。
資安は攻撃だけではない。防御だけでもない。
システム、データ、人、社会が安全に運用されるための能力だ。
今後、自分はツールを学ぶだけでなく、さまざまな場域の問題を本当に理解し、資安技術を使って価値のある解決策を設計できるようになりたい。